

Descripción
Los spammers han aprendido a esquivar los filtros por palabras clave. Synth entiende qué intenta promocionar realmente un comentario.
A las listas de palabras clave y a las listas de bloqueo se les escapa el spam educado y bien redactado: el comentario “¡Gran artículo, muy útil!” con un enlace a un casino en la URL del autor, la falsa agencia de SEO, la oferta de criptomonedas disfrazada de pregunta. Synth usa un modelo de IA para entender la intención de los comentarios nuevos, así que detecta el spam en comentarios que parece escrito por una persona, mientras los comentarios legítimos siguen pasando por la moderación habitual de WordPress. Protección antispam sin CAPTCHA, sin acertijos y sin nada adicional para tus visitantes.
Synth es un filtro antispam con IA para comentarios de WordPress. Analiza qué intenta promocionar un comentario en lugar de compararlo con listas estáticas de palabras clave.
Qué bloquea
- Spam de SEO y de construcción de enlaces (link building), incluidos los enlaces ocultos en el campo de la URL del autor
- Promociones de casinos, criptomonedas, contenido para adultos y farmacia
- Falsos comentarios de “¡Gran entrada!” escritos para colar un enlace
- Spam reformulado o con faltas de ortografía que esquiva las reglas por palabras clave
- Spam en pingbacks y trackbacks, incluidos los envíos automatizados a través de XML-RPC
- Spam enviado a través de la API REST
Por qué es mejor que una lista de reglas
- Reformular no le sirve al spammer. Las reglas buscan cadenas de texto concretas, así que los spammers cambian la cadena. El modelo lee el mensaje, y el mensaje es precisamente lo que se intenta vender.
- Nada que mantener. Sin listas de palabras clave, listas de bloqueo ni expresiones regulares que actualizar.
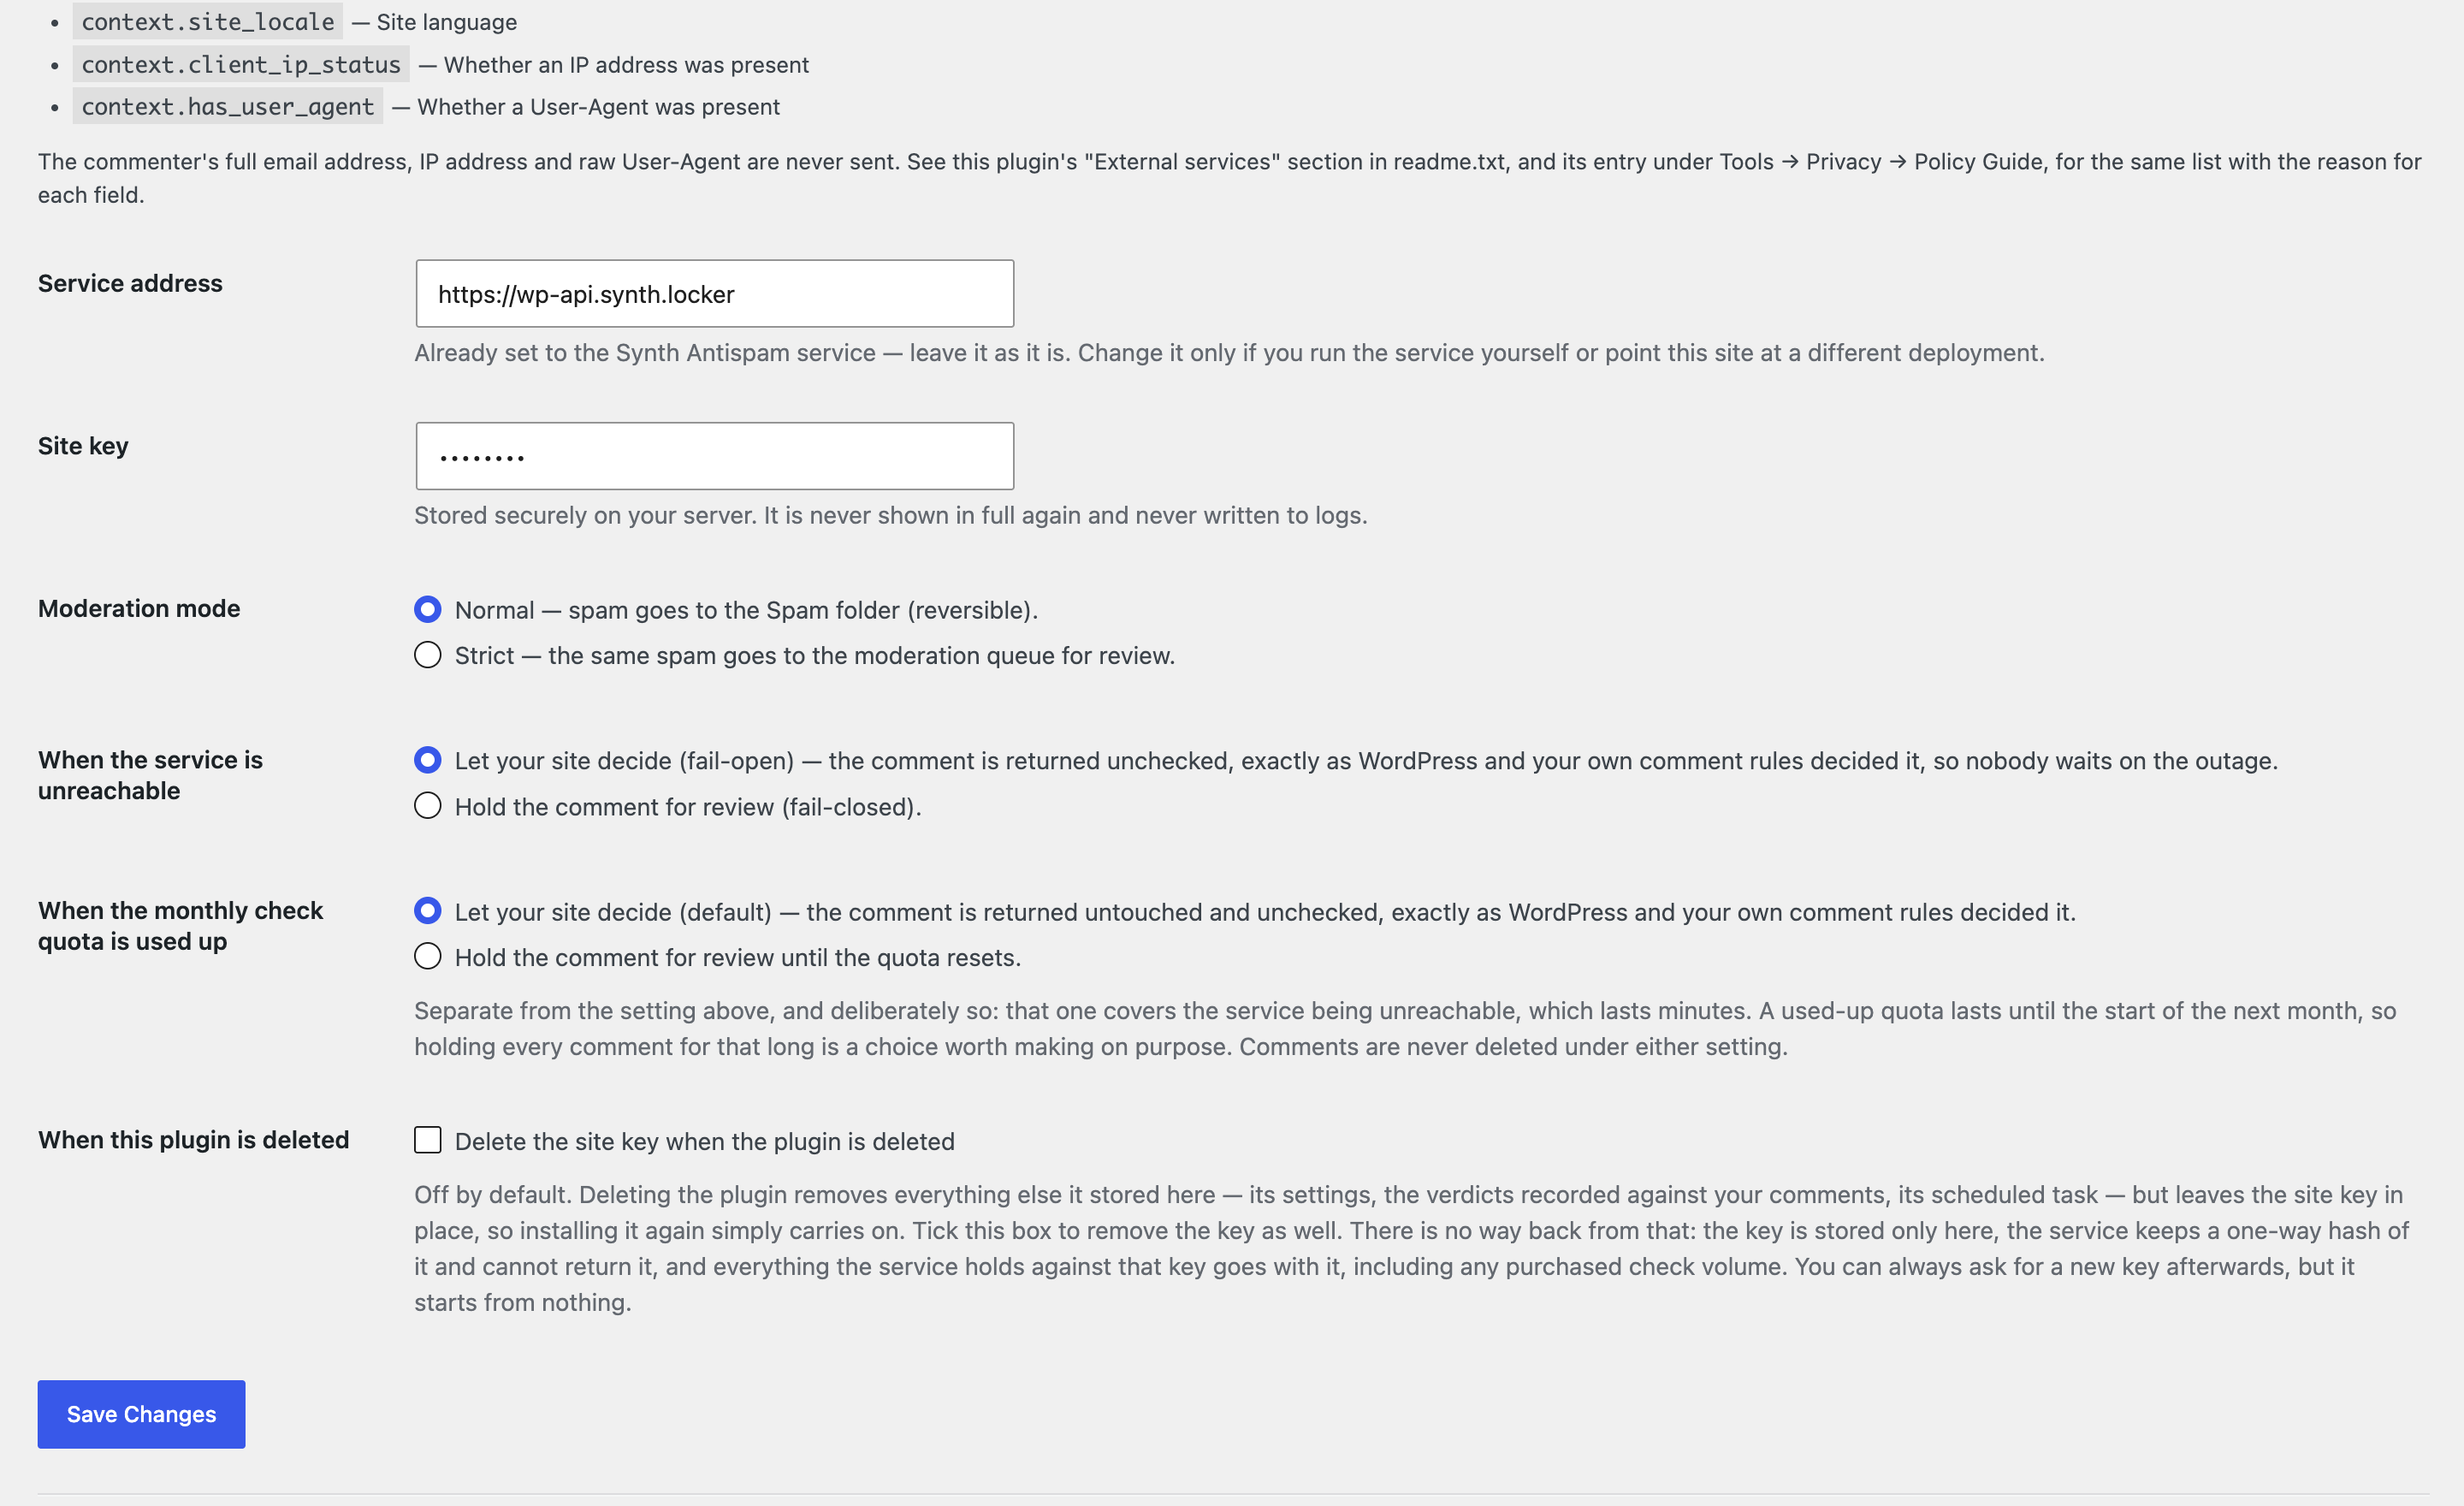
- Synth nunca borra comentarios automáticamente. El spam va a la carpeta Spam (o a la cola de moderación en el modo estricto) y puede restaurarse con un clic. Synth nunca mueve un comentario a la Papelera.
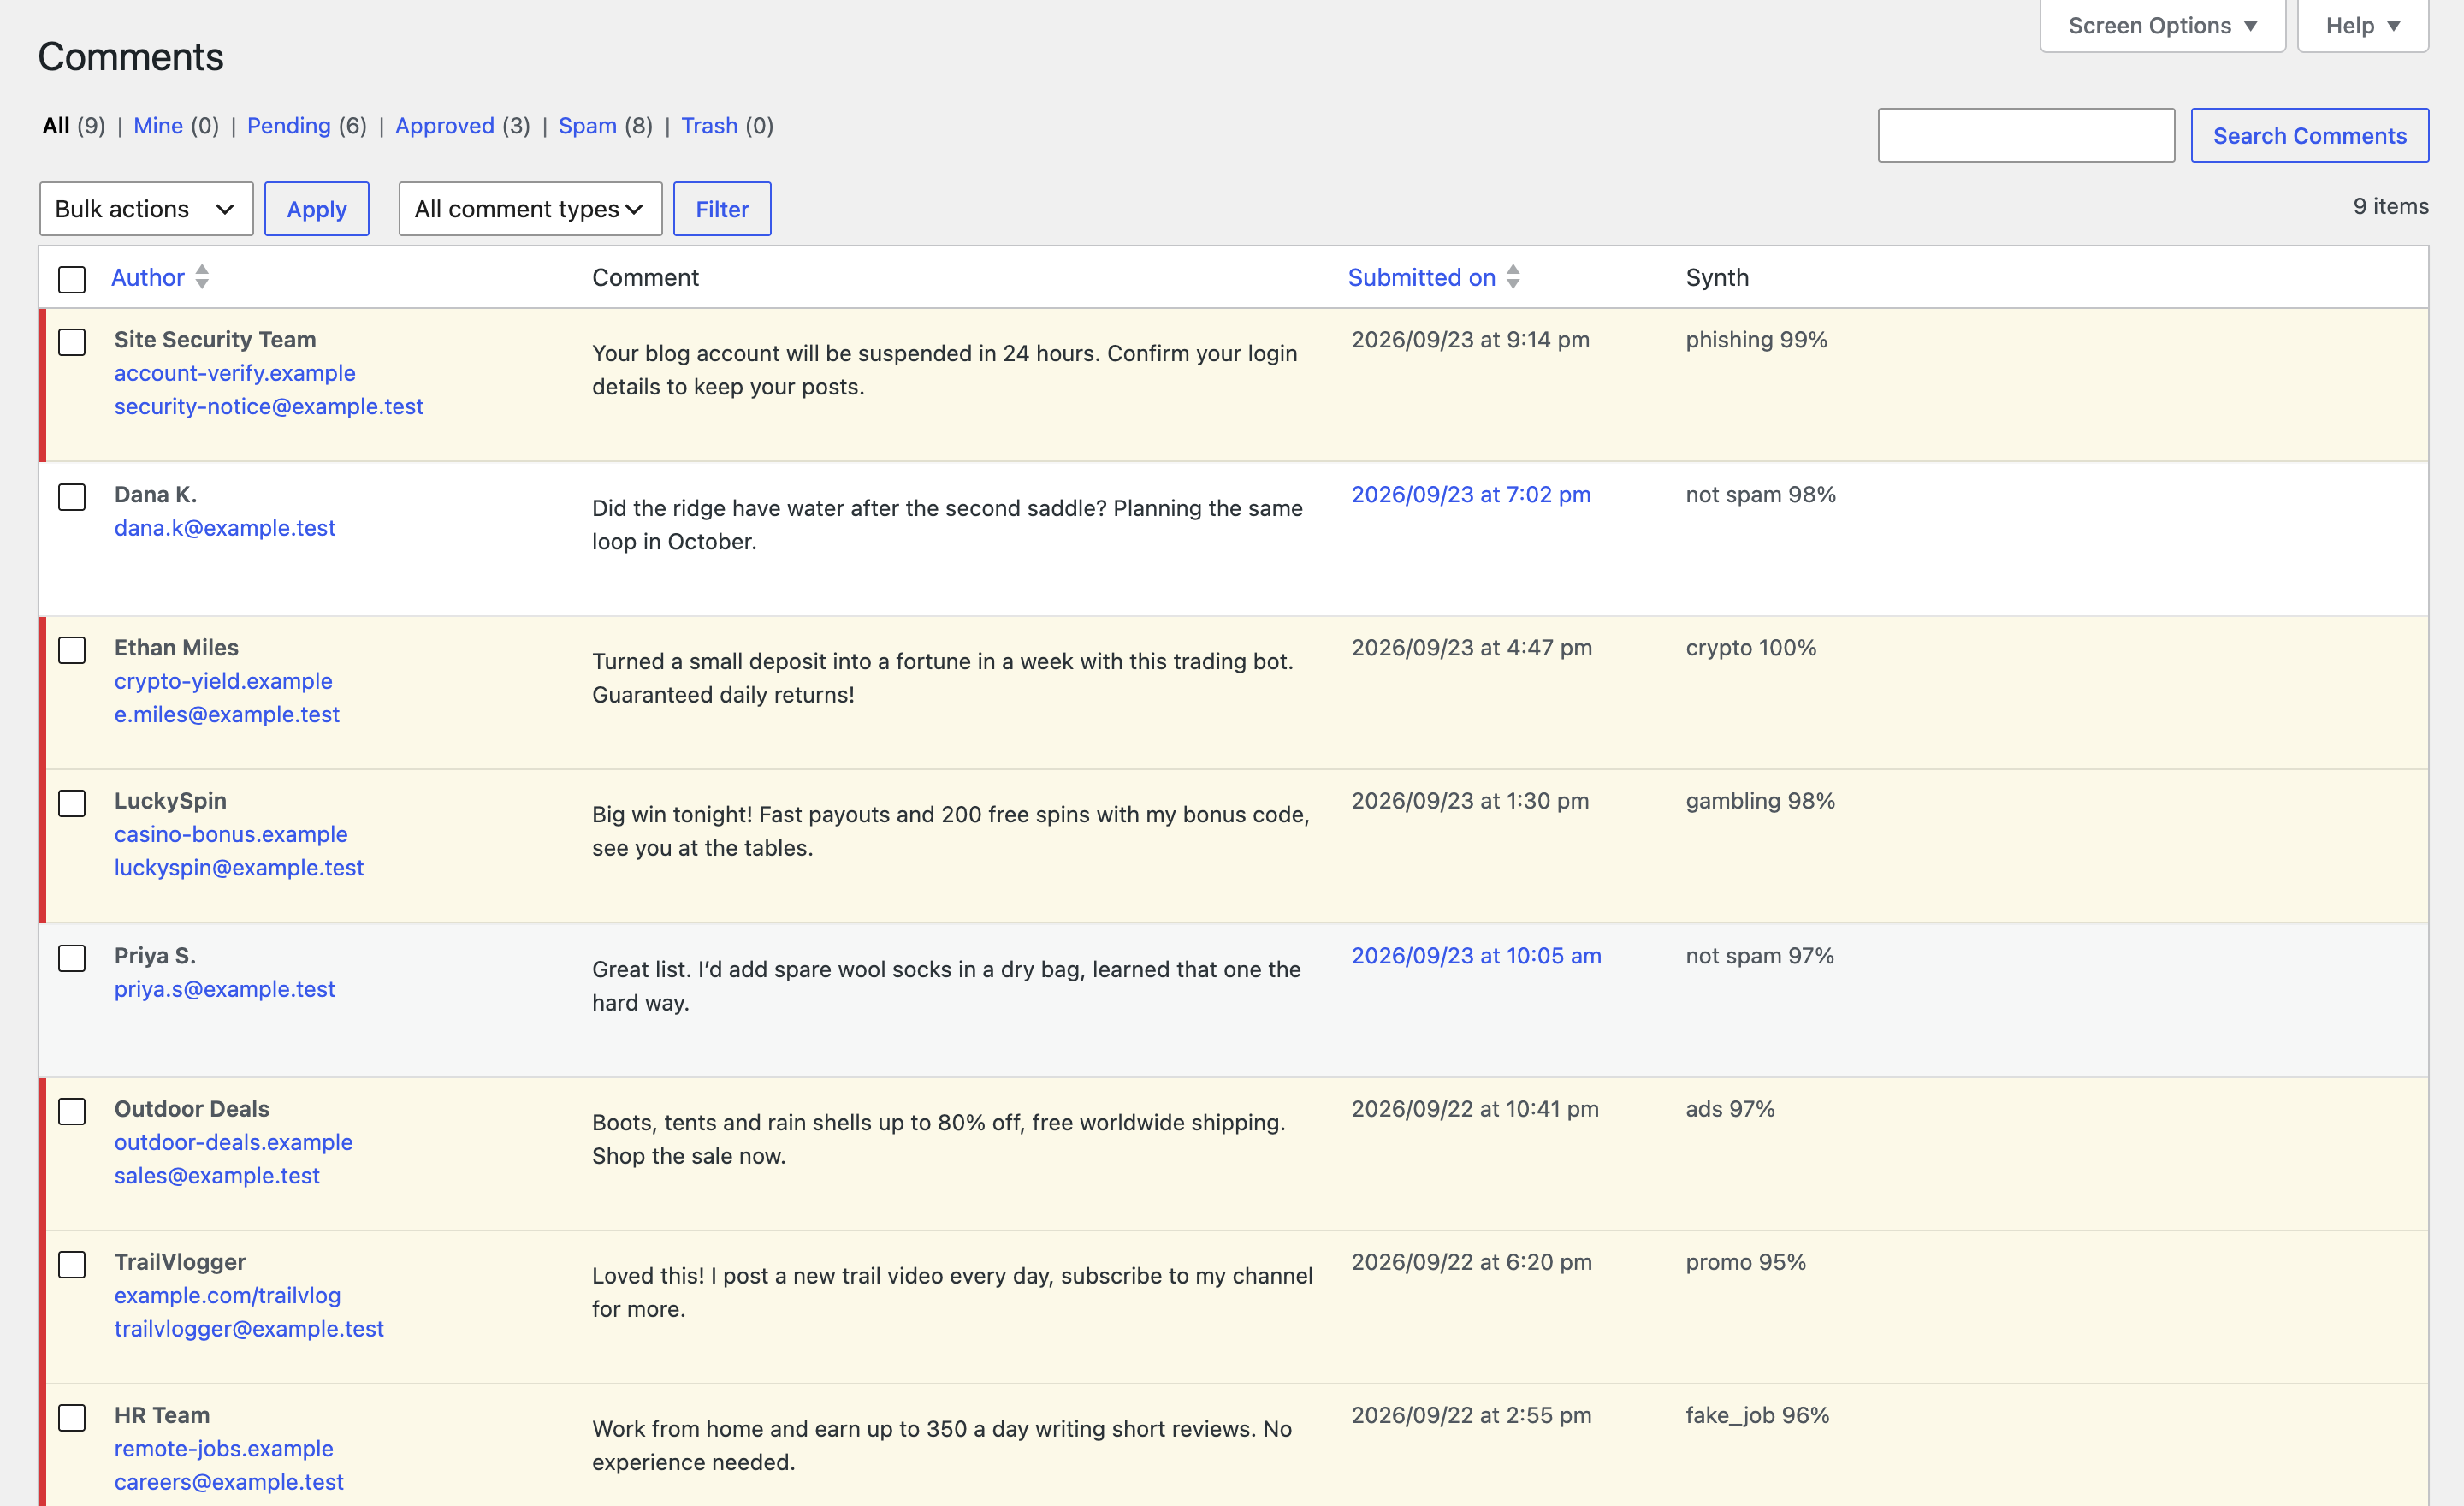
- Ves el motivo. Una columna de veredicto en la lista de comentarios (y en la pantalla Productos Valoraciones de WooCommerce) muestra la categoría de spam y el nivel de confianza de cada comentario comprobado.
- Sin CAPTCHA ni molestias para los visitantes. Sin acertijos ni campos adicionales. Al enviar un comentario, se espera al servicio un máximo de 2 segundos; el veredicto llega después, en segundo plano. Sin scripts de seguimiento en tus páginas.
- Tus decisiones tienen prioridad. Synth nunca toca un comentario que tú u otro plugin de moderación ya hayan marcado como spam o enviado a la Papelera, nunca cambia un comentario cuyo estado ya haya cambiado un moderador y nunca publica un comentario que tu sitio haya retenido para revisión, así que funciona sin problemas junto a tu configuración actual. Si Synth considera spam un comentario retenido, este sigue yendo a la carpeta Spam (en el modo estricto se queda en la cola).
- Tu sitio sigue aceptando comentarios. Si el servicio no está accesible o se agotan tus comprobaciones incluidas, la clasificación con IA se pausa y los comentarios siguen la opción de respaldo que hayas elegido: pasan por la moderación habitual de WordPress (por defecto) o quedan retenidos para revisión.
Valoraciones de productos de WooCommerce
Si tu tienda usa WooCommerce, Synth Antispam comprueba las valoraciones de productos igual que los comentarios. Una valoración de producto se envía desde el mismo formulario de comentarios de WordPress, así que las valoraciones quedan cubiertas en cuanto se configura una clave del sitio: no hay que activar nada más.
- Una valoración considerada spam va a la carpeta Spam (o a la cola de moderación en el modo estricto) y puede restaurarse con un clic, igual que un comentario.
- La columna de veredicto aparece en la pantalla Productos Valoraciones, donde WooCommerce muestra las valoraciones.
- Quienes ya tienen una valoración o un comentario aprobados en tu sitio se consideran de confianza y se omiten.
Synth busca spam promocional y de enlaces en las valoraciones. No juzga si una valoración es auténtica, así que no es un filtro de valoraciones falsas o inventadas.
Contact Form 7
Synth Antispam también comprueba los envíos de Contact Form 7 (Opciones Synth Antispam Contact Form 7). El propio Contact Form 7 marca el spam como spam, así que su correo electrónico no se envía. Instala Flamingo para conservar una copia de cada envío.
Empieza a proteger los comentarios en unos pocos clics
- Instala y activa el plugin.
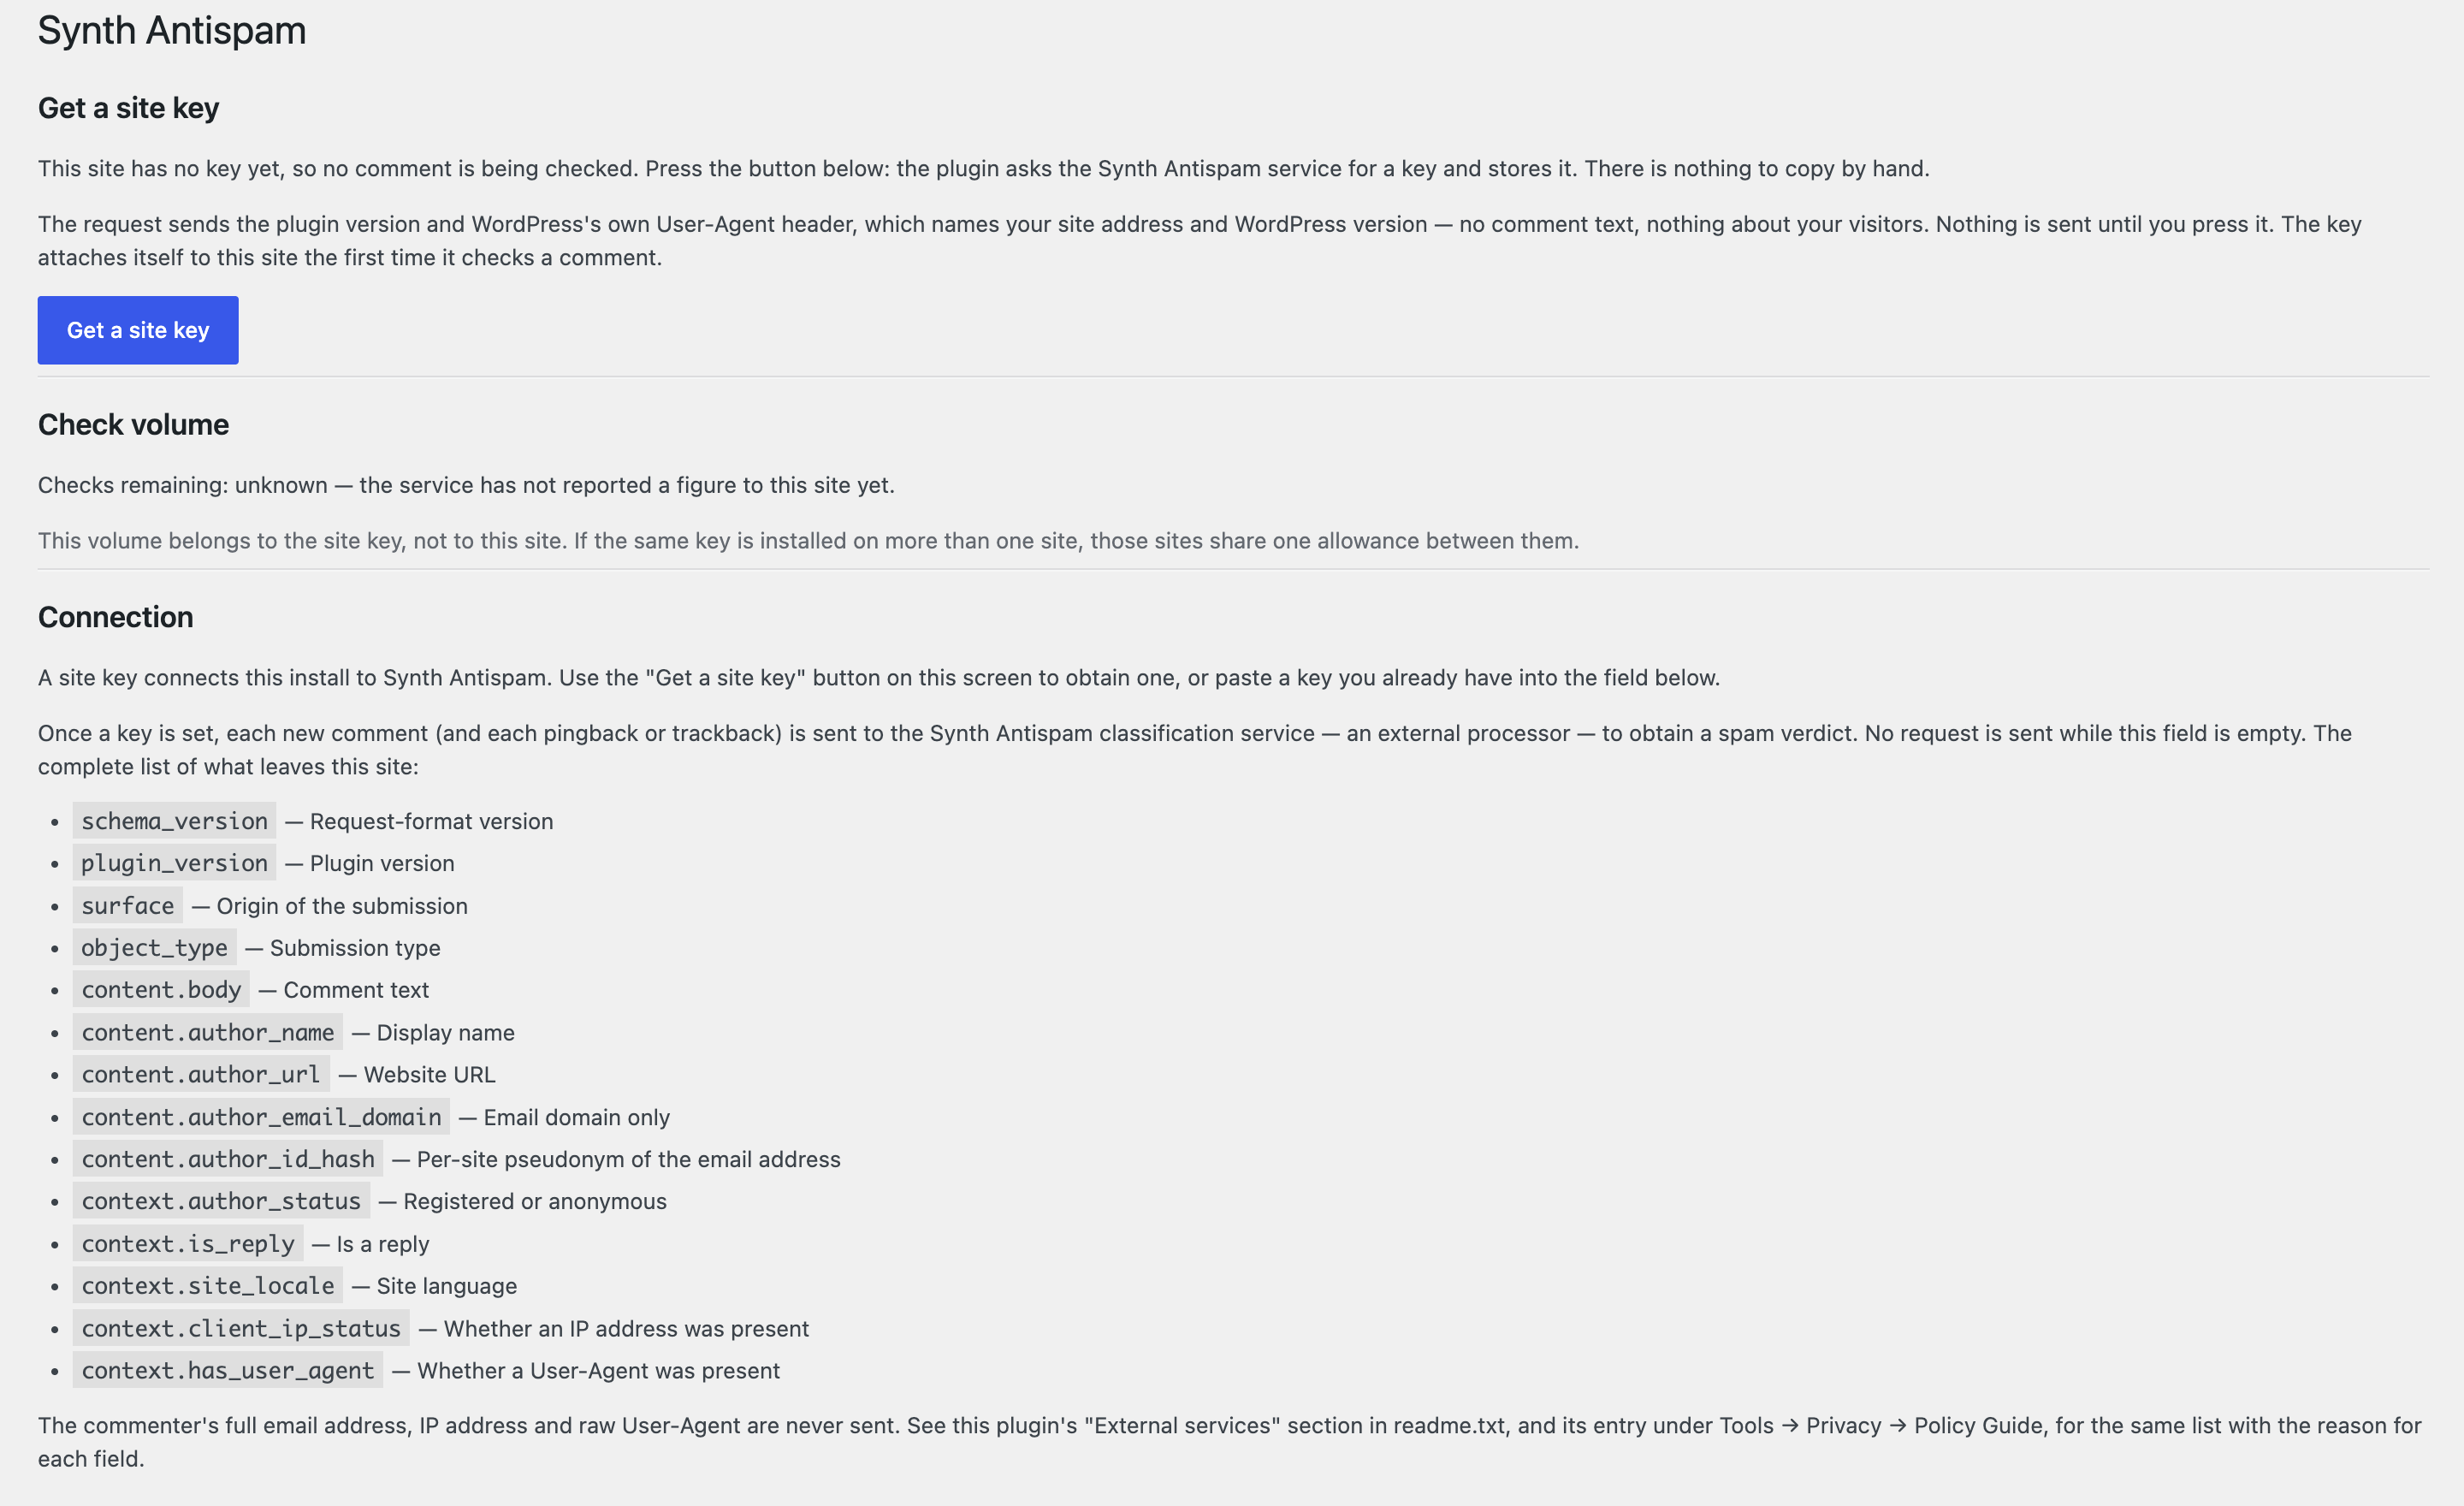
- Abre Opciones Synth Antispam y pulsa Obtener una clave del sitio: no hay que crear ninguna cuenta ni copiar ninguna clave de API.
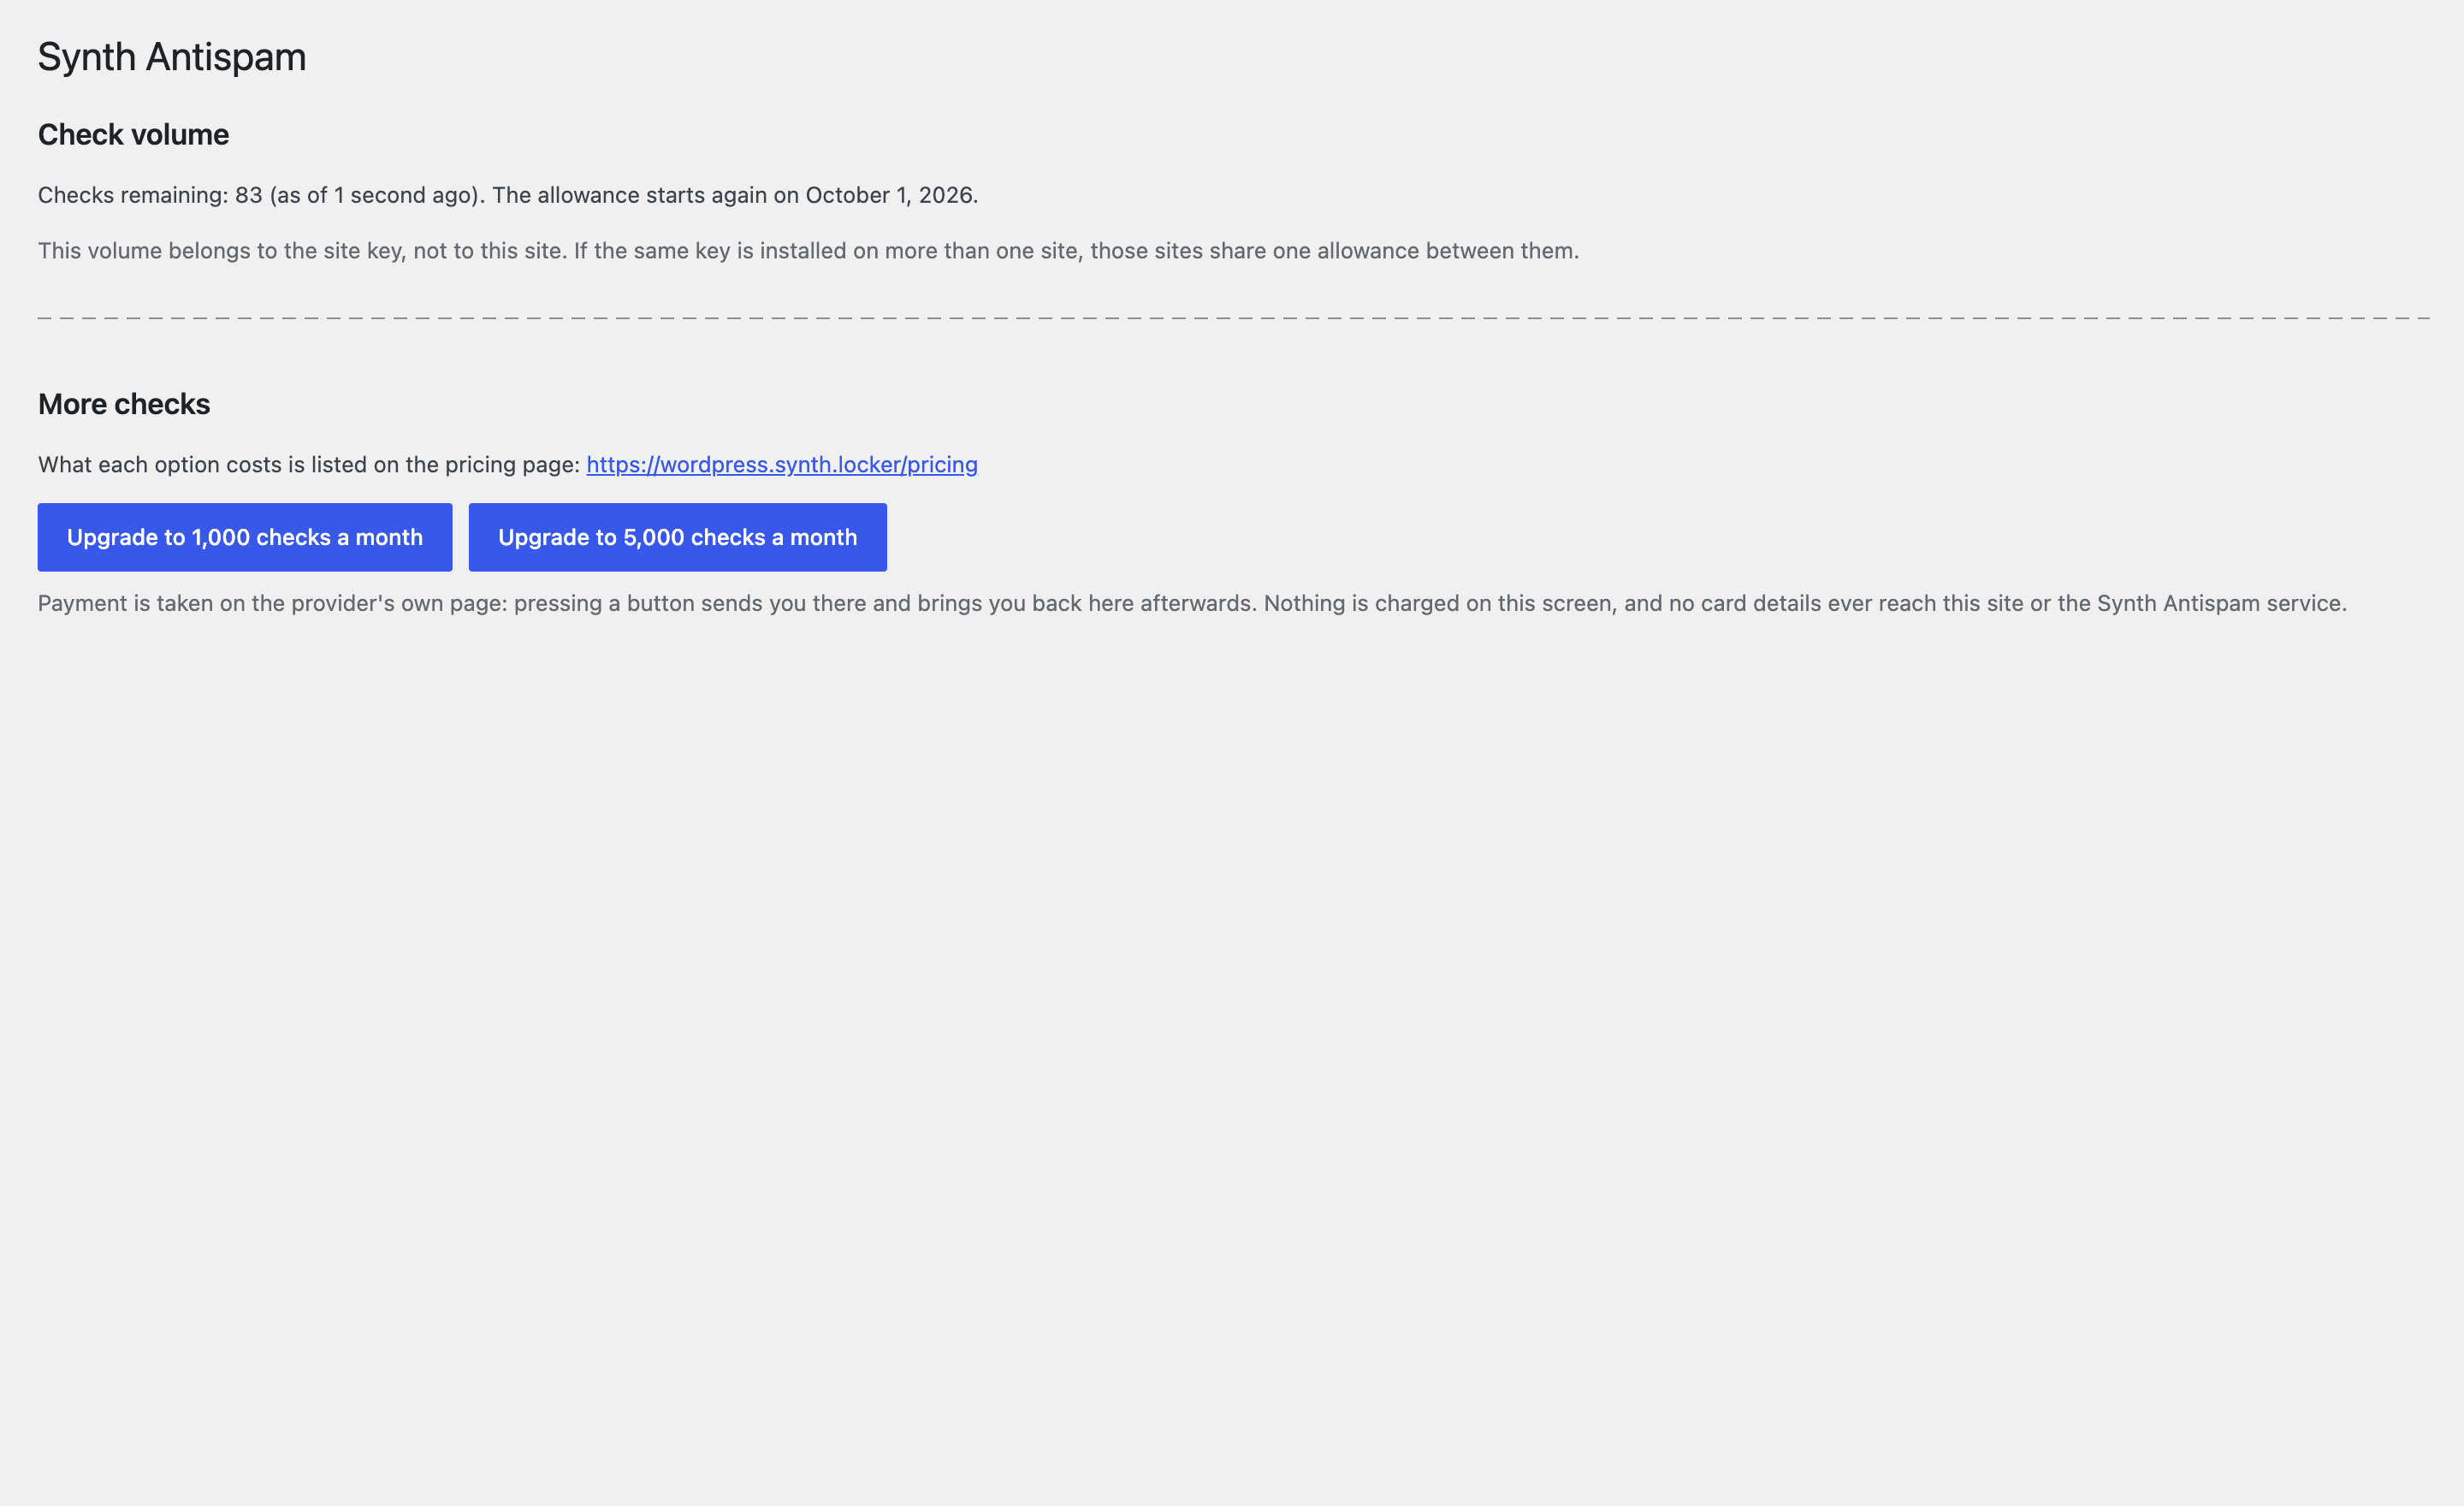
- Listo. Todos los sitios empiezan con un cupo incluido de comprobaciones con IA; consulta los planes actuales.
Hasta que configures una clave, el plugin no envía nada, salvo cuando pulsas Obtener una clave del sitio, y WordPress decide sobre cada comentario exactamente igual que antes.
Minimización de datos
Synth envía solo los datos necesarios para clasificar un comentario o un envío de formulario: el texto del comentario, el nombre y la URL del autor, el dominio del correo electrónico y un hash seudónimo del correo electrónico, propio de cada sitio. No recibe la dirección de correo electrónico completa del comentarista, su dirección IP, el User-Agent sin procesar, las cookies ni el contenido de tus entradas. Los comentaristas que ya tienen un comentario aprobado se omiten por completo. Qué se envía, cuándo y durante cuánto tiempo se conserva se detalla más abajo, en “Servicios externos”.
Servicios externos
Este plugin necesita el servicio Synth Antispam (wp-api.synth.locker, operado por LightApps OÜ, Estonia) para clasificar los comentarios y, cuando las comprobaciones de Contact Form 7 están activadas, los envíos de formulario. No se envía nada hasta que se configura una clave del sitio, salvo la solicitud que se hace al pulsar Obtener una clave del sitio.
Todos los ajustes y modos del plugin funcionan en todos los planes; solo el número de comprobaciones con IA depende del plan.
Solicitudes que hace el plugin
Todas las solicitudes siguientes incluyen la versión del plugin y la propia cabecera User-Agent de WordPress, que indica la dirección de tu sitio y la versión de WordPress (no el navegador del comentarista); todas salvo Obtener una clave del sitio incluyen además la clave de tu sitio y, en una cabecera aparte, la dirección de tu sitio.
- Enviar un comentario (o una valoración de producto de WooCommerce, un pingback o un trackback) para obtener un veredicto — con los campos que se indican más abajo. Esta solicitud también incluye la clave de tu sitio y la dirección de tu sitio; la primera solicitud de este tipo es la que asocia la clave a tu sitio.
- Enviar un formulario para obtener un veredicto — solo mientras las comprobaciones de Contact Form 7 están activadas; con los mismos campos (consulta
content.body), y el visitante espera el veredicto. - Recoger el veredicto un momento después — envía solo el identificador que el servicio asignó a ese comentario.
- Informar de una corrección del moderador — desactivado por defecto (el filtro
synth_wp_send_feedbackdevuelve false); cuando está activado, envía solo el identificador y la decisión del moderador (spam / no es spam). - Obtener una clave del sitio — solo cuando pulsas el botón; envía únicamente la versión del plugin y la cabecera User-Agent.
- Probar la conexión — solo cuando pulsas el botón; envía un comentario de muestra (“ping”, sin datos del comentarista) y consume una comprobación.
- Consultar el cupo restante — solo mientras un administrador tiene abierta la pantalla de ajustes; envía la clave del sitio y la dirección del sitio. No consume ninguna comprobación; con una clave nueva, puede ser la solicitud que asocia la clave a tu sitio.
- Estado de salud del sitio — solo mientras un administrador tiene abierta la pantalla Herramientas Salud del sitio, como máximo una vez cada 15 minutos; envía un identificador de prueba fijo y no consume ninguna comprobación.
- Iniciar una compra — solo cuando pulsas un botón para mejorar el plan; envía a Synth la clave del sitio, la dirección del sitio, la opción seleccionada y la ruta de la página de ajustes a la que volver, y después abre Stripe Checkout. Los datos de la tarjeta van directamente a Stripe y nunca llegan a tu sitio, a este plugin ni a Synth.
Qué se envía exactamente, campo por campo. La lista completa, que coincide con el constructor de solicitudes del plugin:
schema_version— la versión del formato de la solicitud.plugin_version— la versión instalada del plugin.surface—wp_commentowp_cf7.object_type— comentario, valoración, pingback, trackback o formulario.content.body— el texto del comentario; en el caso de un formulario, su asunto y su mensaje.content.author_name— el nombre introducido.content.author_url— el sitio web introducido.content.author_email_domain— solo el dominio del correo electrónico, por ejemplogmail.com, nunca la dirección.content.author_id_hash— un hash con sal del correo electrónico, propio de cada sitio; no se puede relacionar entre sitios.context.author_status—registeredoanonymous.context.is_reply— si es una respuesta.context.site_locale— el idioma de tu sitio.context.client_ip_status— si había una IP, nunca la IP.context.has_user_agent— si había un User-Agent, nunca la cadena.
Lo que nunca se envía: la dirección de correo electrónico completa, la dirección IP, el User-Agent sin procesar, el título o el contenido de la entrada, la URL de referencia HTTP y las cookies. De un formulario de Contact Form 7 tampoco se envían los archivos adjuntos, los campos ocultos o internos, las opciones elegidas en listas desplegables, casillas de verificación o botones de selección única, ni los campos de correo electrónico que no sean el del remitente.
Conservación: los registros de veredictos caducan a las 24 horas. Aparte de eso, el servicio conserva copias de cada solicitud enviada, de su veredicto y de cualquier corrección posterior para entrenar y mejorar sus modelos. Estas copias se almacenan tal como se enviaron, no caducan y actualmente no se pueden desactivar. Esto también se aplica a los envíos de formulario: el servicio conserva indefinidamente su copia de cada mensaje de formulario enviado, tal como se envió. Para que se borren las copias de tu sitio, escribe a support@synth.locker indicando la dirección de tu sitio. Desinstalar el plugin borra la sal de tu sitio, pero no las copias ya tomadas. Los envíos de formulario retenidos se conservan en este sitio durante 7 días y después se borran automáticamente; al borrar el plugin se eliminan de inmediato.
- Condiciones de uso: https://synth.locker/assets/legal/wordpress-terms-of-use.html
- Política de privacidad: https://synth.locker/assets/legal/wordpress-privacy-policy.html
- Precios: https://wordpress.synth.locker/pricing
- Stripe: https://stripe.com/legal · https://stripe.com/privacy
Párrafo listo para pegar en tu política de privacidad. La misma lista, para los propietarios de sitios que redactan su política a mano, sin los cuatro campos que describen la forma de la solicitud y no al comentarista ni al envío (schema_version, plugin_version, surface y object_type). Se genera a partir del mismo manifiesto que la lista de campos anterior, así que no puede quedarse desfasado respecto a ella:
Synth Antispam envía cada comentario (y cada valoración de producto de WooCommerce, pingback o trackback) al servicio de clasificación Synth Antispam —un encargado del tratamiento externo— para obtener un veredicto de spam. Qué se envía: el contenido del comentario; el nombre visible del comentarista; la URL del sitio web del comentarista; la parte del dominio (no la dirección completa) de la dirección de correo electrónico del comentarista; un hash unidireccional con sal derivado de esa dirección de correo electrónico; si el comentarista es anónimo o un usuario registrado de este sitio; si el comentario es una respuesta; el idioma del sitio; si había o no una dirección IP, nunca la dirección en sí; si había o no una cadena User-Agent, nunca la cadena en sí. Si las comprobaciones de Contact Form 7 están activadas, los envíos de formulario se envían de la misma manera, y el asunto y el mensaje del formulario ocupan el lugar del contenido del comentario. Los comentarios de personas que ya tienen un comentario aprobado en este sitio no se envían al servicio en absoluto. La dirección de correo electrónico completa del comentarista, su dirección IP y su cadena User-Agent sin procesar no se envían nunca, en ningún caso. El servicio conserva los veredictos durante 24 horas y después caducan automáticamente. Aparte de eso, el servicio conserva su propia copia de todo lo indicado anteriormente, junto con el veredicto que emitió y cualquier corrección que un moderador de este sitio haga después a ese veredicto, y utiliza esas copias para entrenar y mejorar los modelos de clasificación de spam de Synth. Esas copias se conservan indefinidamente y no tienen fecha de caducidad; el texto del comentario y los datos del comentarista indicados anteriormente se conservan tal como se enviaron, sin anonimizar ni agregar. Esto también se aplica a los envíos de formulario: el servicio conserva indefinidamente su copia de cada mensaje de formulario enviado, tal como se envió. Esto se aplica a todos los sitios que usan el servicio: no hay ningún ajuste que lo desactive. Para que se borren las copias almacenadas de este sitio, escribe a support@synth.locker. Al desinstalar este plugin se borra el valor secreto local de este sitio, tras lo cual ningún hash enviado anteriormente puede volver a asociarse a una dirección de correo electrónico, ni por parte de este sitio ni por parte del servicio.
Todas las direcciones que aparecen en el código fuente
Una búsqueda en los archivos de este plugin encuentra estas direcciones y ninguna otra:
wp-api.synth.locker— el servicio Synth Antispam indicado arriba; se puede cambiar en la pantalla de ajustes o enwp-config.php. Es la única dirección a la que este plugin envía solicitudes.checkout.stripe.com— la página de pago de Stripe. El plugin no envía nada allí; solo comprueba que la página de pago que ha recibido es realmente de Stripe antes de abrirla en tu navegador.synth.locker,wordpress.synth.locker,stripe.com,wordpress.org,www.gnu.orgyfsf.org— enlaces (páginas de condiciones, de privacidad, de precios y de inicio del plugin, documentos de Stripe, el foro de soporte en la plantilla de traducción, la licencia GPL). No se les envía nada.support@synth.locker— la dirección de correo electrónico para solicitudes de borrado.- No son direcciones: el ejemplo
your-synth-endpoint.exampledel campo de ajustes vacío,gmail.comen la lista de campos anterior, el marcador de posiciónLL@li.orgde la plantilla de traducción y nombres que aparecen solo dentro de comentarios del código y con los que nunca se contacta (wp-api-dev.synth.locker,evil.example,https://x,http://api,http://localhost).
Capturas de pantalla
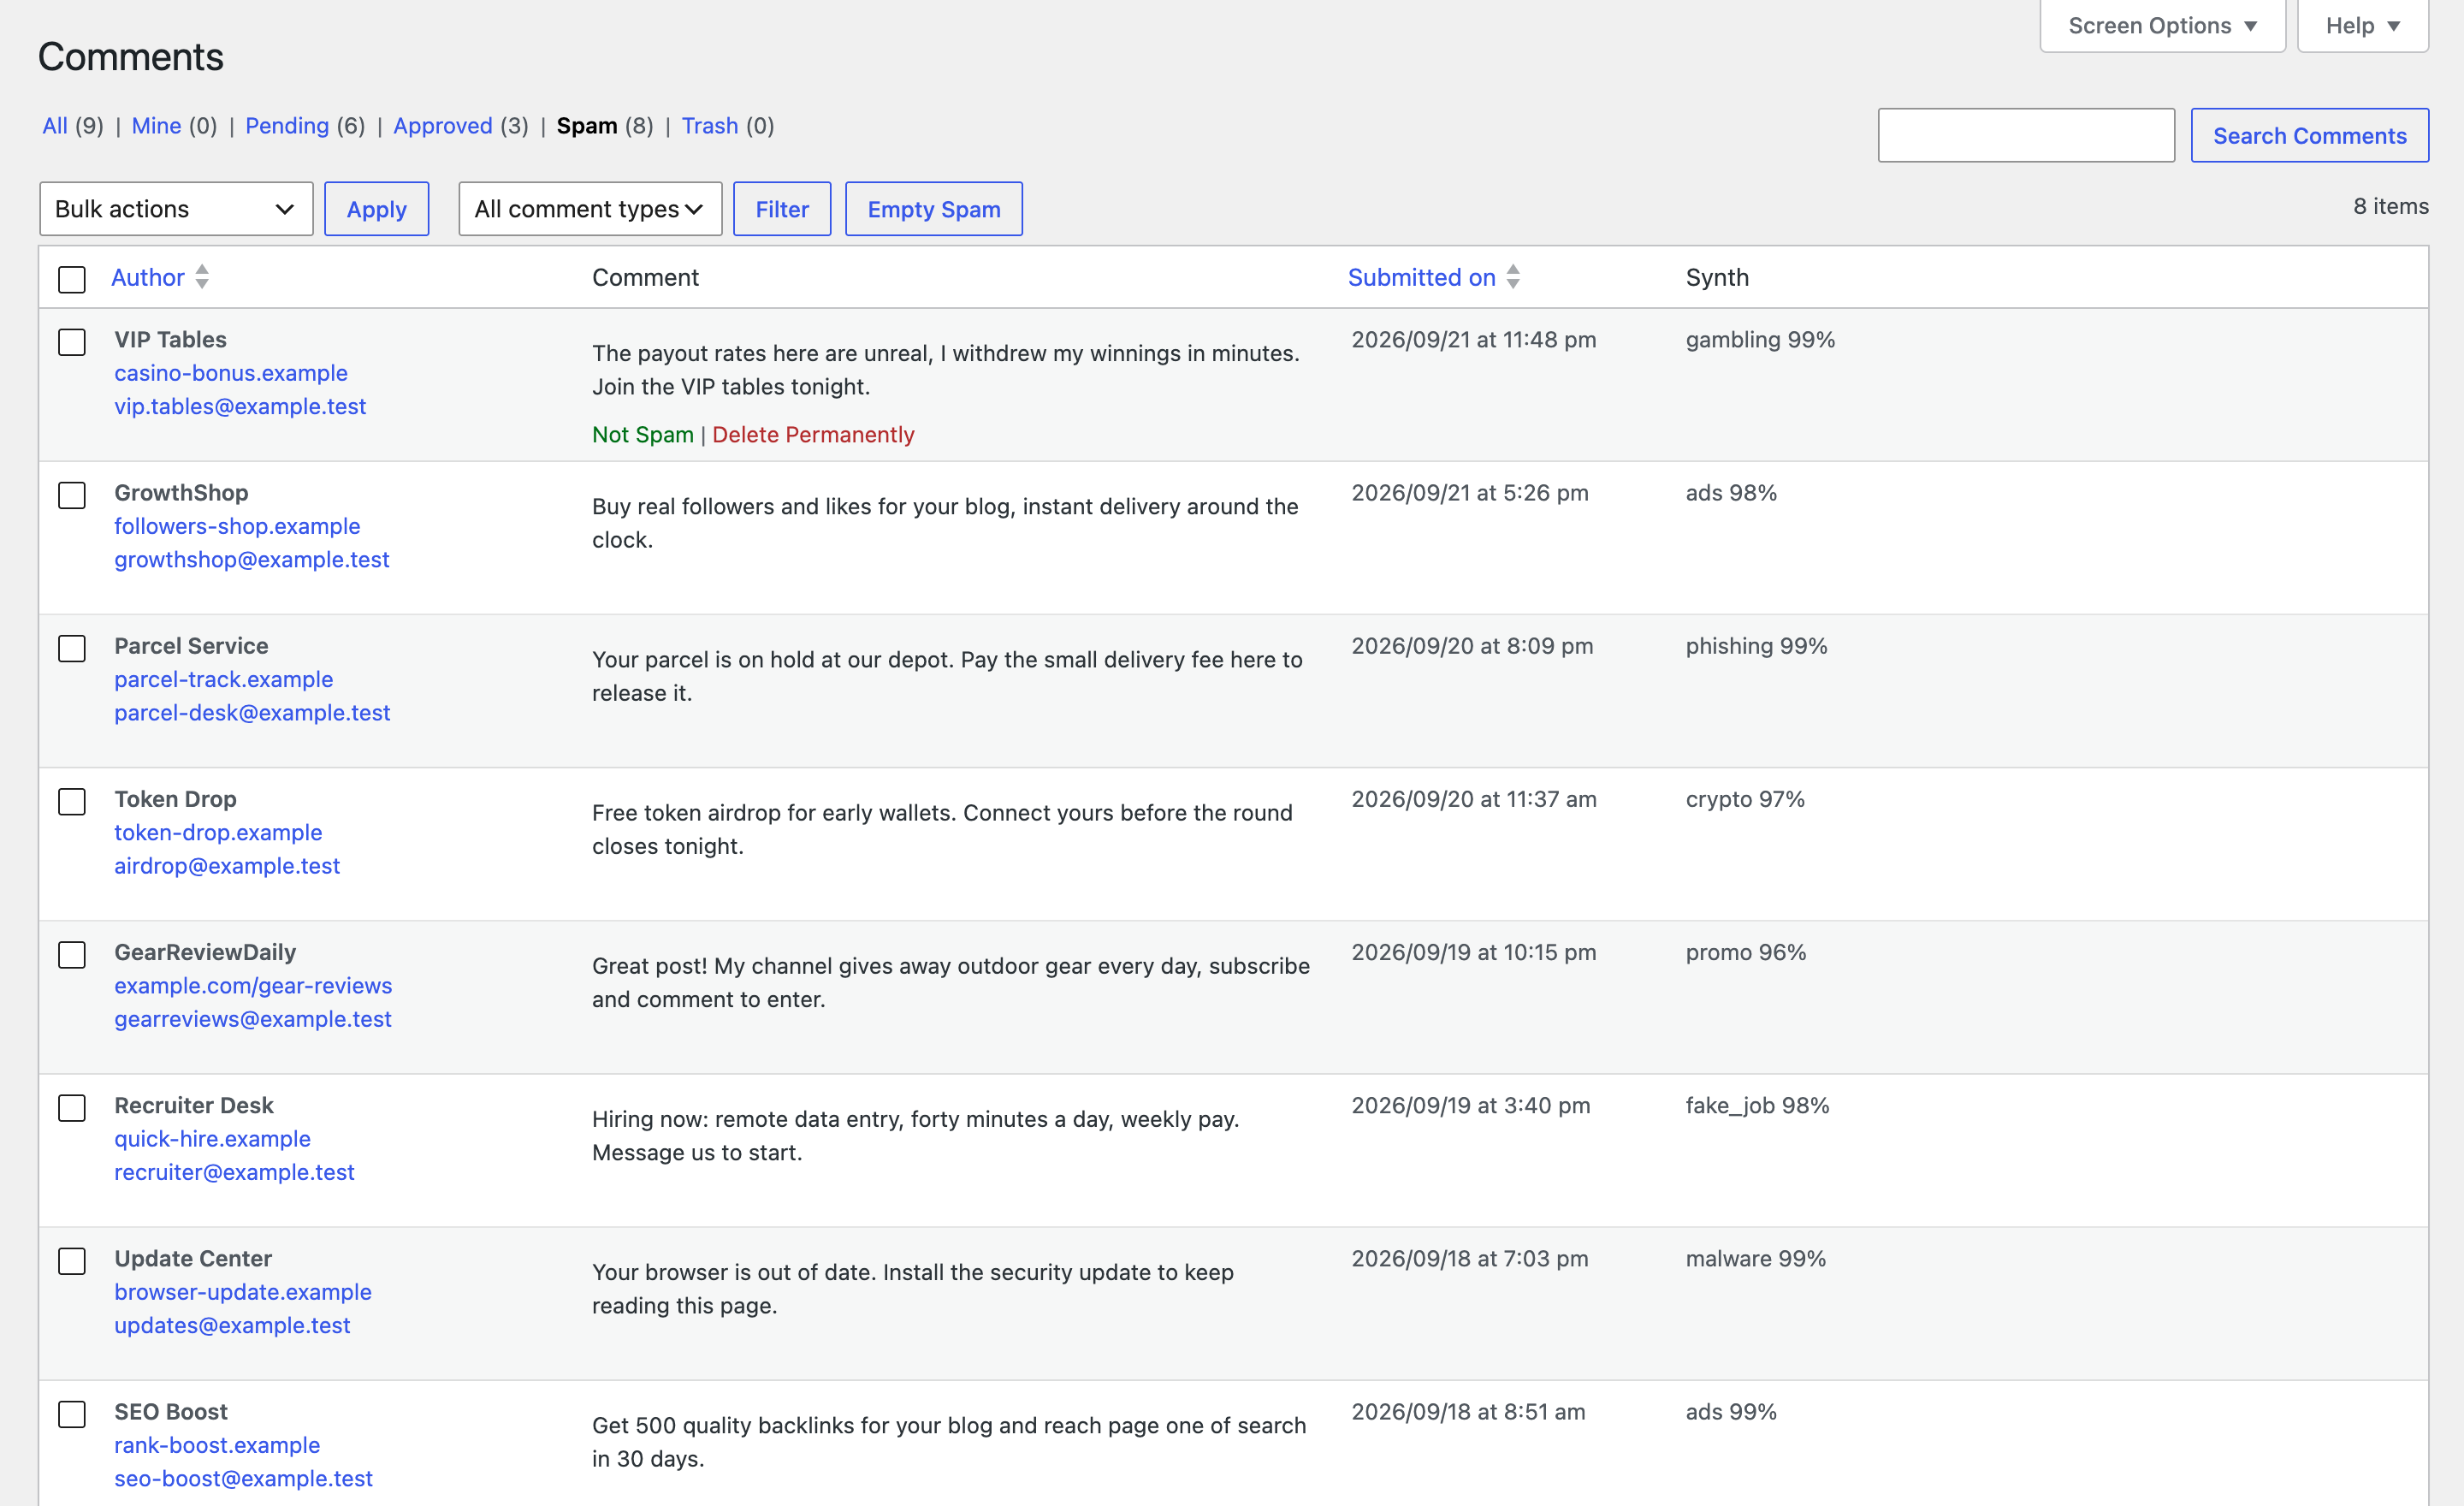
Instalación
- Instala el plugin desde Plugins Agregar nuevo (busca “Synth Antispam”) y actívalo.
- Ve a Opciones Synth Antispam y pulsa Obtener una clave del sitio, o pega una clave que ya tengas.
- Pulsa Probar la conexión.
- Opcional: elige entre la carpeta Spam o el modo estricto (cola de moderación) y qué ocurre si el servicio no está accesible o se agota el cupo.
Multisitio: configura una clave a nivel de red antes de activar el plugin para la red.
Avanzado: la dirección del servicio se puede cambiar en la pantalla de ajustes o en wp-config.php.
FAQ
-
¿Synth usa CAPTCHA?
-
No. Los visitantes no ven ningún CAPTCHA, acertijo ni campo adicional. Synth comprueba el comentario en segundo plano.
-
¿Hay un plan gratuito?
-
Todos los sitios empiezan con un cupo incluido de comprobaciones de spam con IA, sin necesidad de tarjeta. Los sitios que necesiten más comprobaciones pueden mejorar a un plan de pago; consulta https://wordpress.synth.locker/pricing.
-
¿Qué pasa cuando se agotan las comprobaciones incluidas?
-
La clasificación con IA se pausa hasta que se renueve el cupo o mejores tu plan. Los comentarios siguen la opción de respaldo que hayas seleccionado (pasan por la moderación habitual de WordPress, por defecto, o quedan retenidos para revisión), así que tu sitio nunca deja de aceptar comentarios.
-
¿En qué se diferencia Synth de los filtros antispam basados en palabras clave?
-
Los filtros por palabras clave buscan palabras, dominios o patrones conocidos. Synth analiza la intención y el contexto del comentario, lo que le ayuda a reconocer spam promocional reformulado o que parece escrito por una persona, sin tener que mantener listas de reglas.
-
Sí. Synth nunca toca un comentario que otro plugin o un moderador ya haya marcado como spam o enviado a la Papelera, nunca cambia un comentario cuyo estado ya haya cambiado un moderador y nunca publica un comentario retenido para revisión, así que puede funcionar junto a tu configuración de moderación actual. Si Synth considera spam un comentario retenido, este sigue yendo a la carpeta Spam (en el modo estricto se queda en la cola).
-
Sí. Synth puede usarse por sí solo como protección antispam para los comentarios de WordPress, o junto a Akismet y otros plugins de moderación. Si otro plugin ya ha marcado un comentario como spam o lo ha enviado a la Papelera, Synth lo deja tal cual.
-
¿Borrará mis comentarios?
-
No. Synth nunca borra comentarios automáticamente ni los mueve a la Papelera. El spam va a la carpeta Spam (o a la cola de moderación en el modo estricto), desde donde puedes restaurarlo.
-
¿Ralentizará mi sitio?
-
No agrega ningún script a tus páginas. Al enviar un comentario, se espera al servicio un máximo de 2 segundos; el veredicto llega después, en segundo plano.
-
¿Se puede retener el spam para revisión en lugar de enviarlo a Spam?
-
Sí, activa el modo estricto.
-
¿Qué pasa si el servicio no está accesible?
-
Los comentarios siguen la opción de respaldo que hayas elegido: pasan por la moderación habitual de WordPress (por defecto) o quedan retenidos para revisión.
-
¿Cómo se gestionan los envíos de Contact Form 7?
-
En una instalación nueva, las comprobaciones están activadas; en un sitio actualizado desde una versión anterior se muestra una sola vez un aviso que ofrece activarlas. Flamingo, del autor de Contact Form 7, conserva una copia de cada envío, incluidos los marcados como spam. El visitante espera mientras se realiza la comprobación: normalmente unos segundos, rara vez más de unos ocho. Si no llega ningún veredicto a tiempo, decide el ajuste “Cuando el servicio no esté accesible”: la opción de dejar que decida tu sitio envía el correo electrónico como de costumbre; la de retener marca el envío como spam. Cuando se agotan tus comprobaciones mensuales, los envíos siempre pasan sin comprobar: “Cuando se agote el cupo mensual de comprobaciones” solo se aplica a los comentarios. Una decisión ya tomada por Contact Form 7 o por otro plugin, como Akismet o reCAPTCHA, se deja tal cual y no consume ninguna comprobación.
-
¿Qué pasa si alguien satura mi formulario de contacto?
-
El primer envío desde una dirección se comprueba como de costumbre. Cuando Synth clasifica un envío como spam, los envíos posteriores desde la misma dirección se retienen sin comprobación durante 10 minutos; si sigue llegando spam desde esa dirección, el periodo se amplía hasta una hora. No se comprueban más de tres envíos desde una misma dirección a la vez. Contact Form 7 marca como spam los envíos retenidos, que aparecen en el registro de envíos retenidos (Contacto Envíos retenidos), donde el botón “No es spam — entregar” envía el correo electrónico del formulario como si nunca se hubiera retenido. Si tu sitio está detrás de un proxy o una CDN que no transmite la dirección del visitante a WordPress, todos los visitantes comparten una misma dirección, así que, tras un envío de spam, el periodo se aplica a todos. Los filtros
synth_wp_cf7_address_cooldown(en segundos; 0 lo desactiva) ysynth_wp_cf7_address_concurrent(0 lo desactiva) ajustan ambos límites. -
¿Adónde van los envíos de formulario retenidos?
-
Al registro de envíos retenidos: Contacto Envíos retenidos (Opciones Envíos retenidos mientras Contact Form 7 no esté activo). Cada envío que retiene el plugin aparece allí durante 7 días con su asunto, su remitente, el motivo por el que se retuvo y el principio de su mensaje, y después se borra automáticamente. El registro conserva envíos retenidos hasta un límite; cuando está lleno, Contact Form 7 sigue marcando como spam los envíos retenidos posteriores, pero no se conservan, y el registro muestra cuántos son. “No es spam — entregar” envía a su destinatario habitual el correo electrónico que el formulario habría enviado; la respuesta automática al remitente y los archivos adjuntos no se vuelven a enviar. Entregar un envío también deja pasar de nuevo al mismo remitente: el plugin olvida su veredicto sobre ese texto y pone fin al periodo de espera de su dirección.
-
¿Qué ve el remitente cuando se retiene un envío?
-
El propio mensaje de spam del formulario: Synth no lo sustituye. Contact Form 7 muestra el texto configurado en Contacto tu formulario Mensajes “El envío fue marcado como spam”, que por defecto dice “Hubo un error intentando enviar tu mensaje. Por favor inténtalo de nuevo más tarde”. Es el mismo mensaje que ve un visitante cuando Akismet o reCAPTCHA retienen un envío, así que su redacción la decides una sola vez, para todos los motivos. A una persona retenida por error se le pide que lo intente de nuevo, en lugar de decirle que el mensaje se ha enviado.
-
¿Qué envíos se comprueban?
-
Comentarios, pingbacks y trackbacks enviados desde el formulario de comentarios, la API REST y XML-RPC, y valoraciones de productos de WooCommerce enviadas desde el formulario de valoración de la página del producto. Los comentaristas y los autores de valoraciones que ya tienen un comentario o una valoración aprobados se consideran de confianza y se omiten. Con las comprobaciones de Contact Form 7 activadas, también todos los envíos de Contact Form 7, excepto los de los moderadores conectados.
-
¿Funciona en multisitio?
-
Sí, con una clave por sitio o con una clave a nivel de red.
-
¿El plugin hace algo antes de que agregue una clave del sitio?
-
No. Aparte del botón Obtener una clave del sitio, no envía ninguna solicitud, y WordPress decide sobre cada comentario exactamente como lo haría sin el plugin.
-
¿Qué pasa con mi clave del sitio si borro el plugin?
-
Se conserva, así que al reinstalar el plugin mantienes tus comprobaciones. Activa “Borrar la clave del sitio al borrar el plugin” para eliminarla.
-
Para propietarios de sitios: el RGPD y otras leyes de privacidad similares
-
Menciona Synth en tu política de privacidad, incluido qué se envía y durante cuánto tiempo se conserva: los veredictos se conservan 24 horas y las copias para entrenamiento, de forma indefinida (consulta “Servicios externos”). Necesitas una base jurídica para tratar los datos de los comentaristas.
Reseñas
No hay reseñas para este plugin.
Colaboradores & Desarrolladores
“Synth Antispam – Protección antispam con IA” es software de código abierto. Las siguientes personas han contribuido a este plugin.
Colaboradores
“Synth Antispam – Protección antispam con IA” ha sido traducido en 2 idiomas. Gracias a los traductores por sus contribuciones.
Traduce “Synth Antispam – Protección antispam con IA” a tu idioma.
¿Interesado en el desarrollo?
Revisa el código, echa un vistazo al repositorio SVN, o suscríbete al registro de desarrollo por RSS .
Historial de cambios
0.2.1
- Cambiado: un envío de Contact Form 7 espera ahora a la comprobación de spam un máximo de 10 segundos (antes, 6) antes de que el formulario responda, así que las comprobaciones lentas ya no dejan que el spam llegue por correo electrónico.
0.2.0
- Agregado: los envíos de Contact Form 7 se comprueban en busca de spam. El propio Contact Form 7 marca el spam como spam, así que su correo electrónico no se envía; los envíos legítimos llegan como antes. Las comprobaciones están activadas en las instalaciones nuevas; tras una actualización, un aviso que se muestra una sola vez ofrece activarlas.
- Agregado: el registro de envíos retenidos (Contacto Envíos retenidos). Los envíos de formulario retenidos se conservan en este sitio durante 7 días, y “No es spam — entregar” envía el correo electrónico del formulario como si nunca se hubiera retenido.
- Agregado: tras un veredicto de spam, los envíos posteriores desde la misma dirección se retienen sin comprobación durante un breve periodo, para que una avalancha de spam en formularios no agote tus comprobaciones.
0.1.3
- Agregado: las valoraciones de productos de WooCommerce se comprueban en busca de spam igual que los comentarios, y la columna de veredicto aparece en la pantalla Productos Valoraciones.
- Corregido: la página de ajustes remite ahora a Opciones Privacidad Guía de la política (antes, a Herramientas), y se pueden traducir algunos textos más de la interfaz.
0.1.2
- Corregido: los comentarios enviados a través de la API REST reciben ahora su veredicto; antes se consumía la comprobación, pero el veredicto nunca se aplicaba.
- Corregido: el texto del comentario se envía ahora exactamente como lo escribió el comentarista (antes los apóstrofos y las comillas llegaban escapados), por lo que los comentarios idénticos repetidos vuelven a reconocerse también desde la caché local.
- Agregado: una única solicitud de valoración en la administración, que se muestra en las pantallas de Comentarios y de ajustes de Synth Antispam solo después de que Synth haya detectado al menos 20 comentarios spam a lo largo de 14 días o más. Puedes posponerla o desactivarla, y no se ofrece nada a cambio de una valoración.
0.1.1
- Se han actualizado la descripción del plugin y el texto de su ficha en el directorio. Sin cambios funcionales.
0.1.0
- Primera versión pública.
- Detección de spam con IA para comentarios, pingbacks y trackbacks (formulario de comentarios, XML-RPC).
- Columna de veredicto con la categoría de spam y el nivel de confianza.
- Clave del sitio con un clic y prueba de conexión.
- Modo estricto y opción de respaldo configurable para caídas del servicio o comprobaciones agotadas.
- Compatibilidad con multisitio.